辞書提供で新しいIT機器にも随時対応
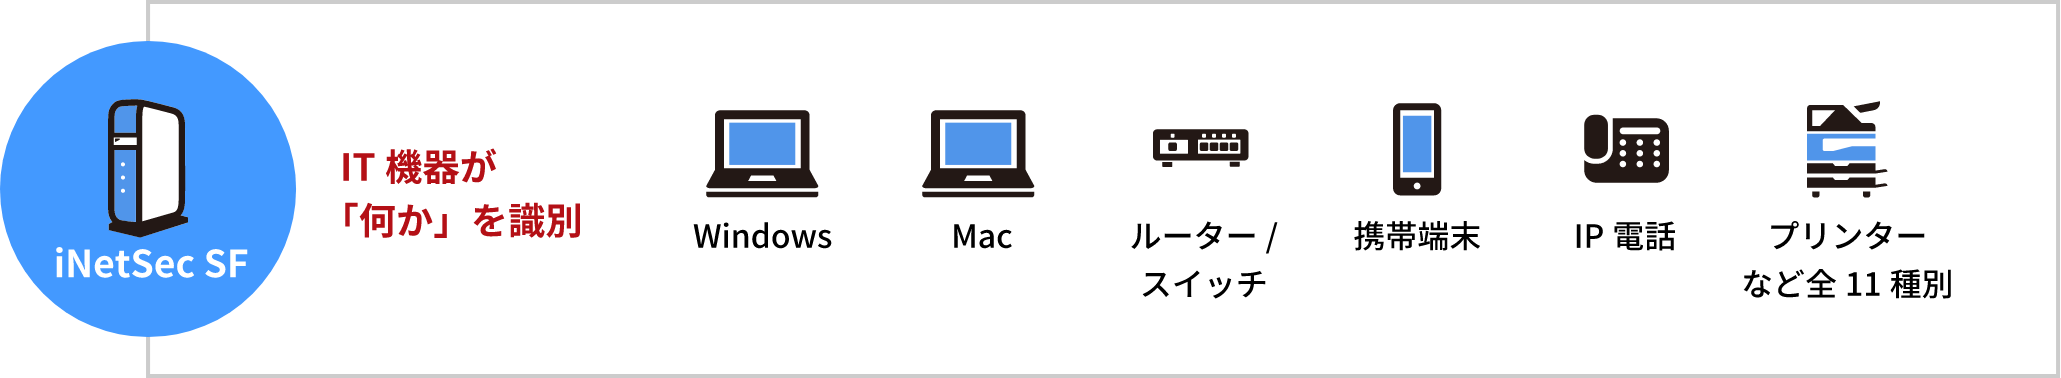
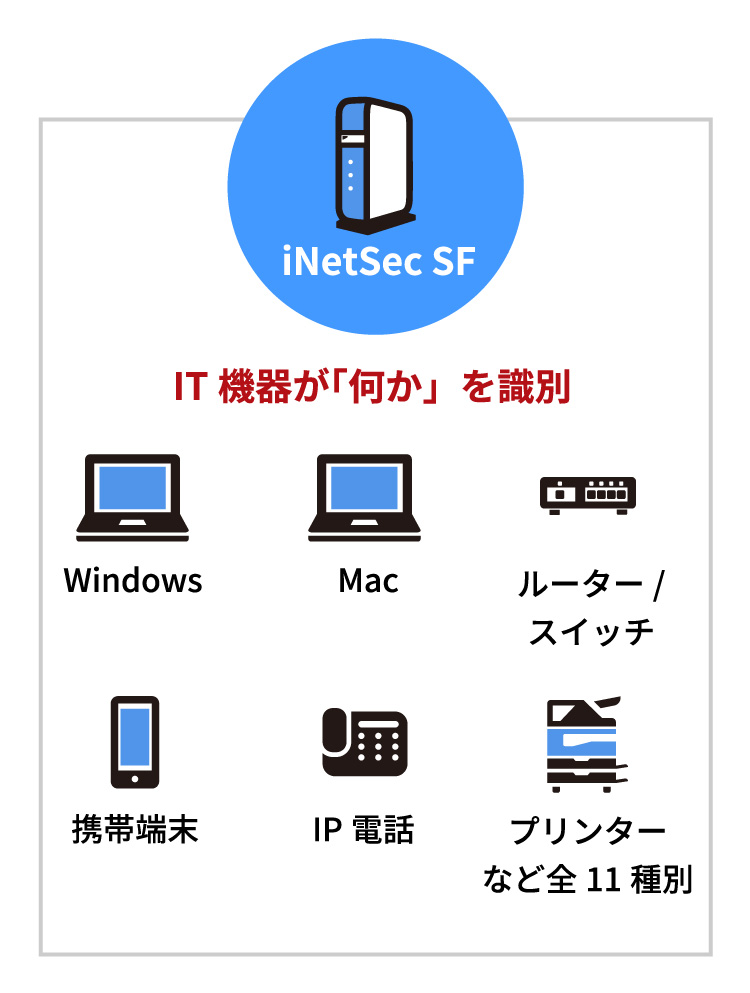
機器識別辞書の更新サービスにより、新しいIT機器の識別にも対応できます。次々と発売される新しいIT機器を手動で登録する必要がなく、管理者の運用負荷を削減できます。
ネットワークに接続されたすべてのIT機器を検知することができます。 さらに、検知したIT機器の機器種別(PC、プリンター、ルータ/スイッチ、携帯端末など)を自動的に識別※。それぞれのIT機器にソフトウェアをインストールする必要のないエージェントレス設計のため、ルーター/スイッチやプリンタなどエージェントをインストールできないIT機器の情報も収集できます。
※自動識別機能は、全ての機器の識別を保証するものではありません。PFUより提供する機器識別辞書を更新することにより、識別機器が拡充されます。
POINT
機器識別辞書の更新サービスにより、新しいIT機器の識別にも対応できます。次々と発売される新しいIT機器を手動で登録する必要がなく、管理者の運用負荷を削減できます。
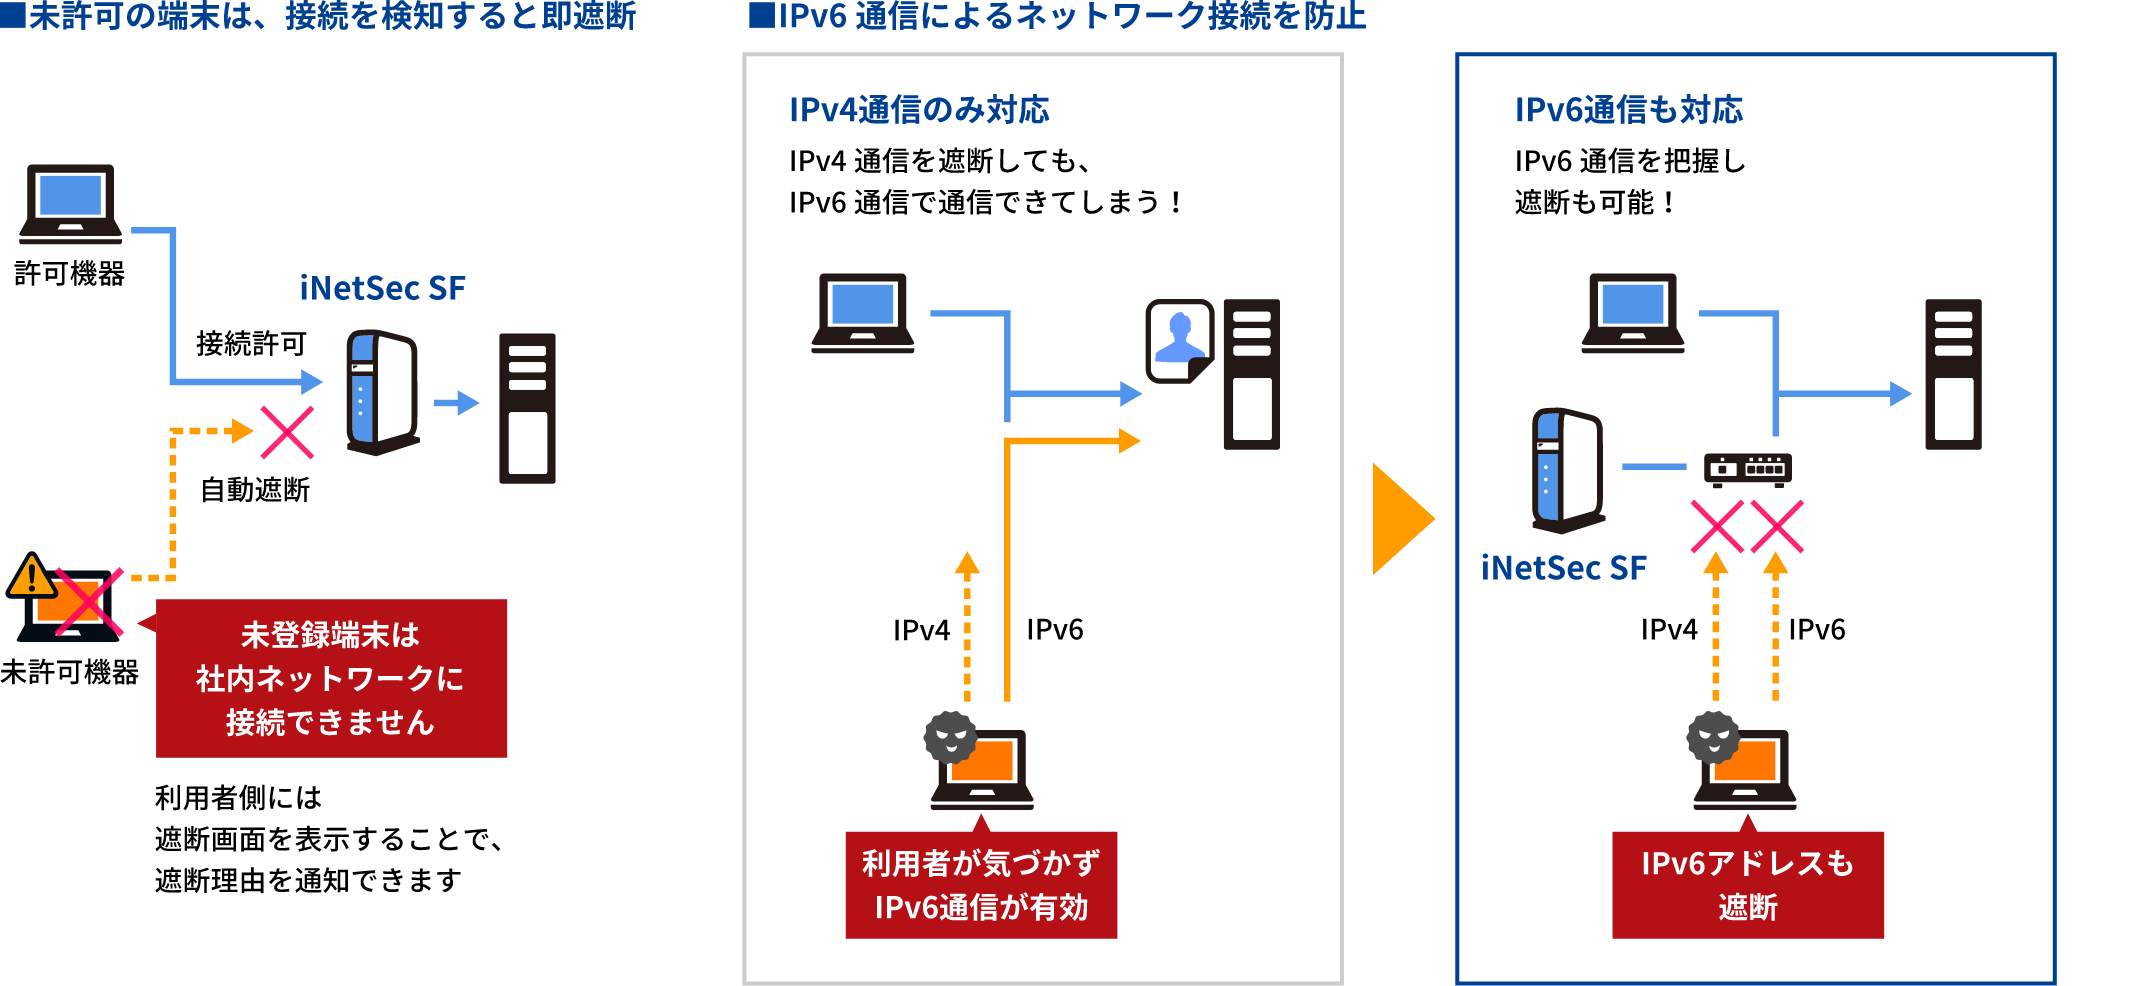
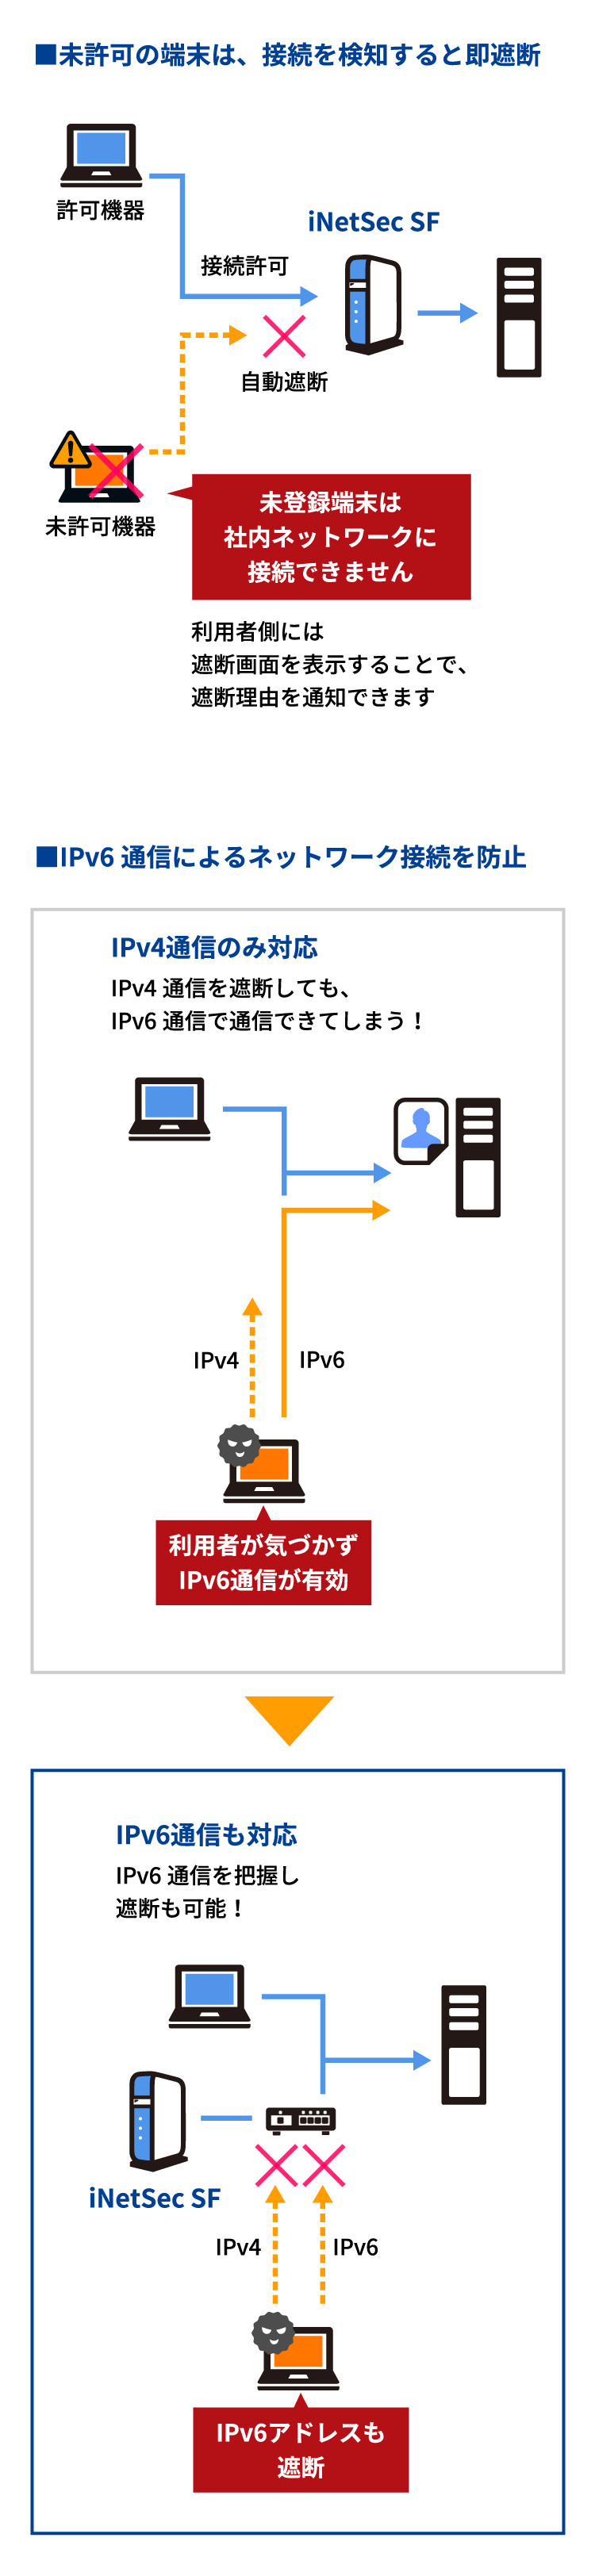
接続を許可していない社員の持ち込み機器や、他のセキュリティ製品で「リスクがある」と判断された機器をネットワークから遮断し、管理者に通知できます。これにより、ウィルスの感染拡大、機密情報の漏えいなど、リスクのある機器に対して迅速な対処が可能です。IPv4に加え、Windows Vista以降で標準的に有効になっているIPv6通信にも対応しています。利用者が気づかずに有効になっているIPv6通信によるネットワークへの接続を防止し、情報漏えいやウィルスの感染拡大を防ぎます。
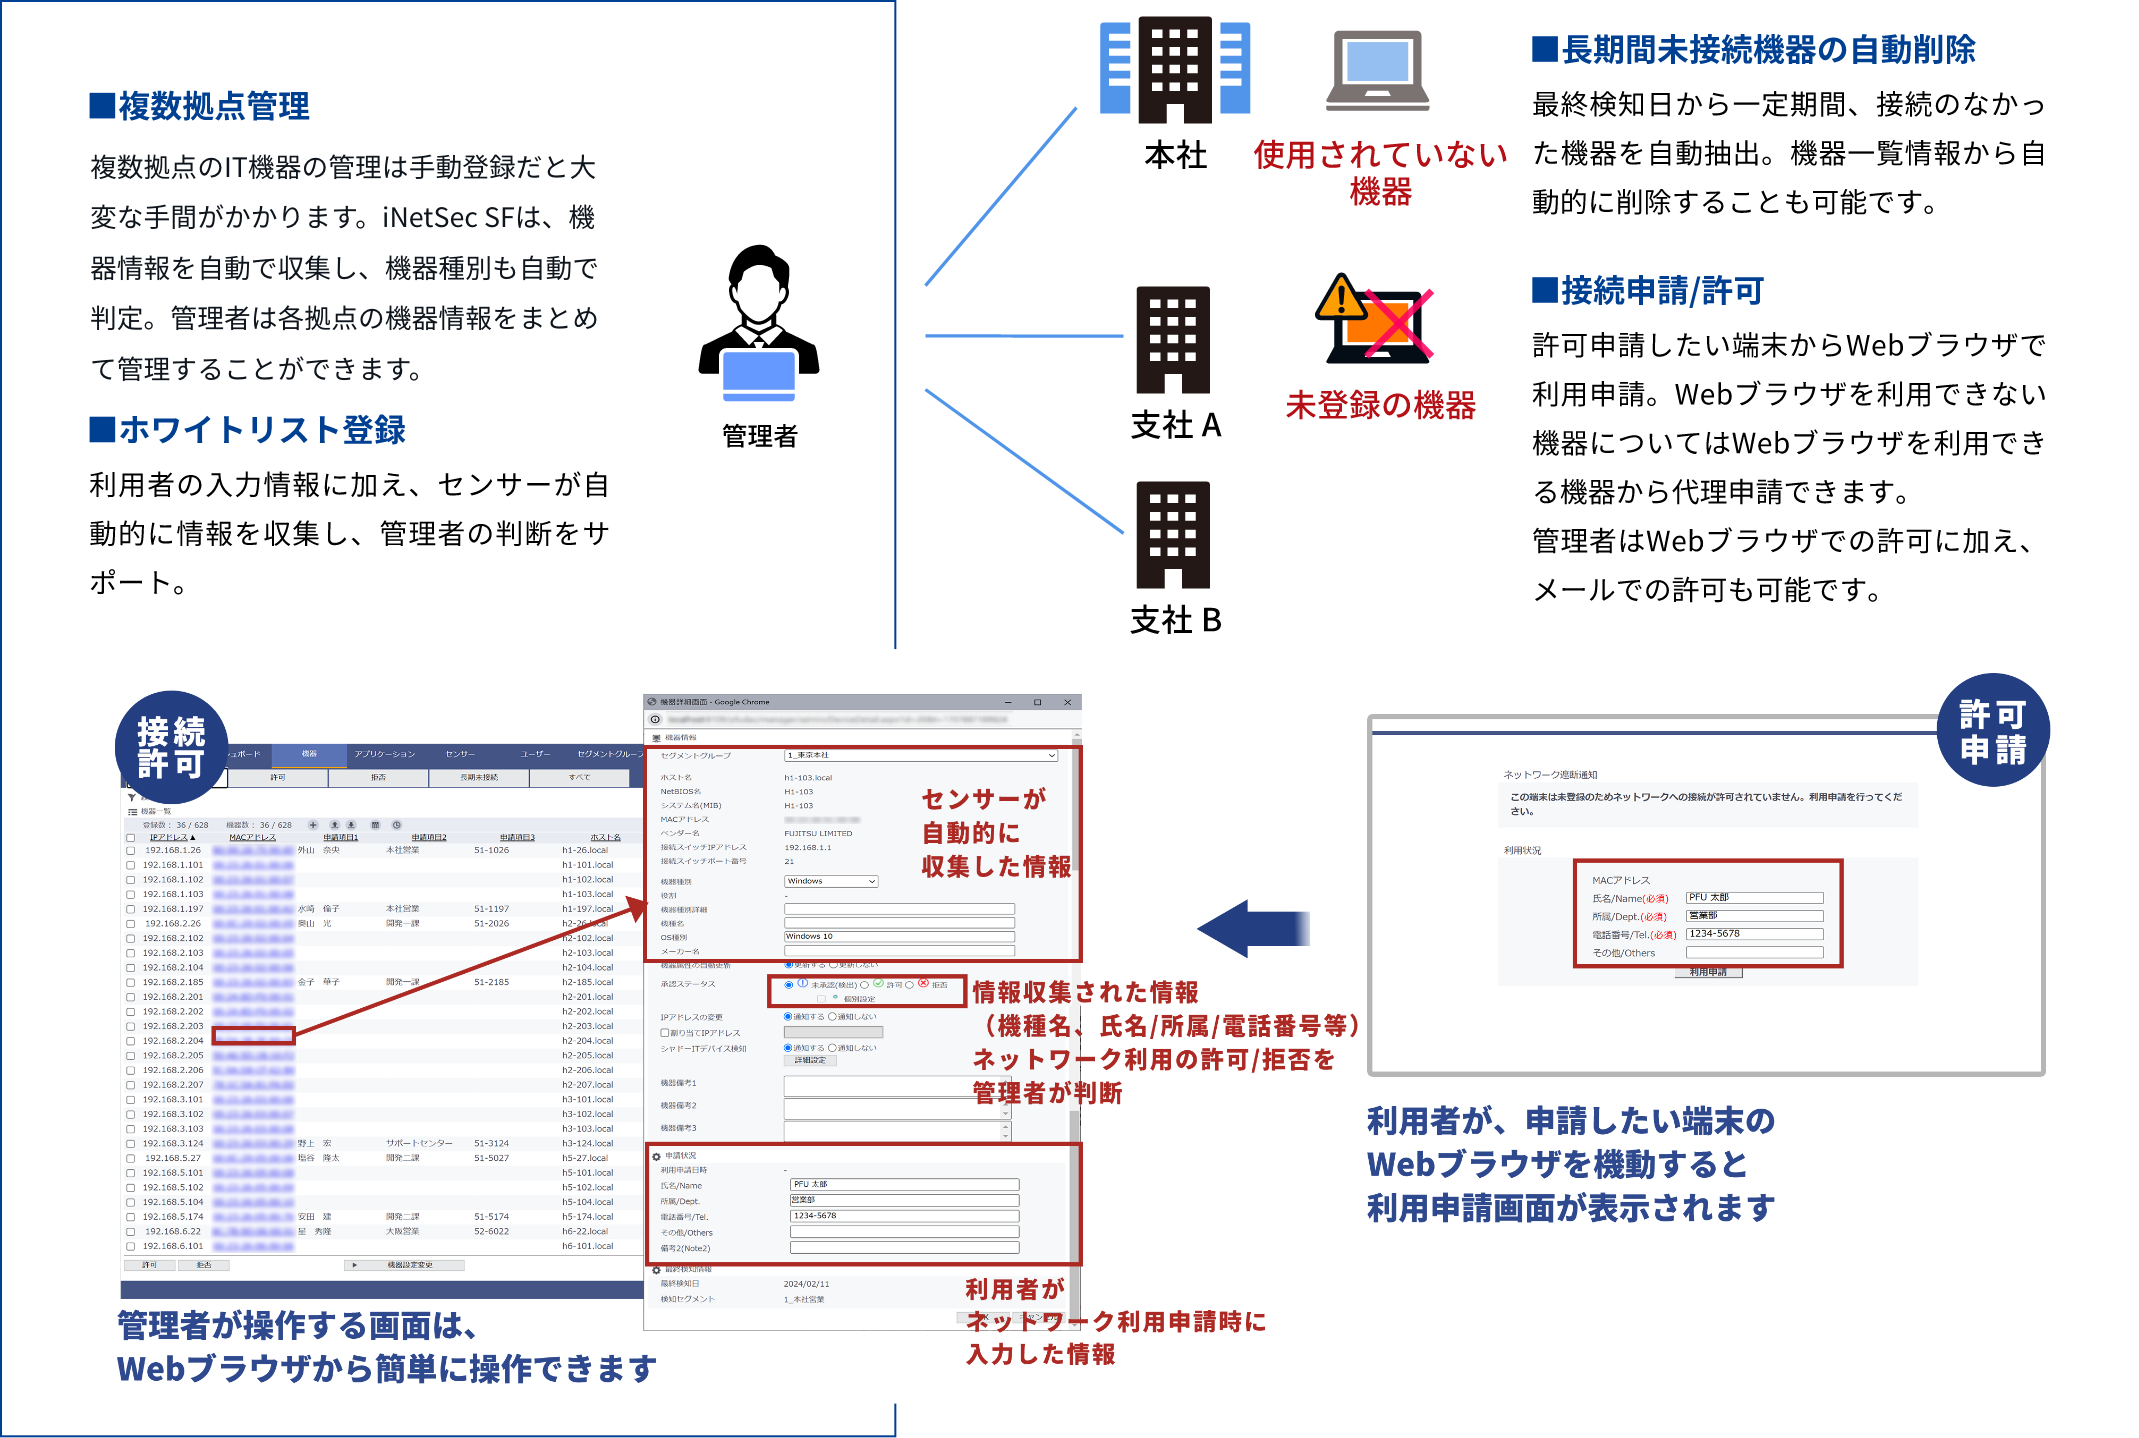
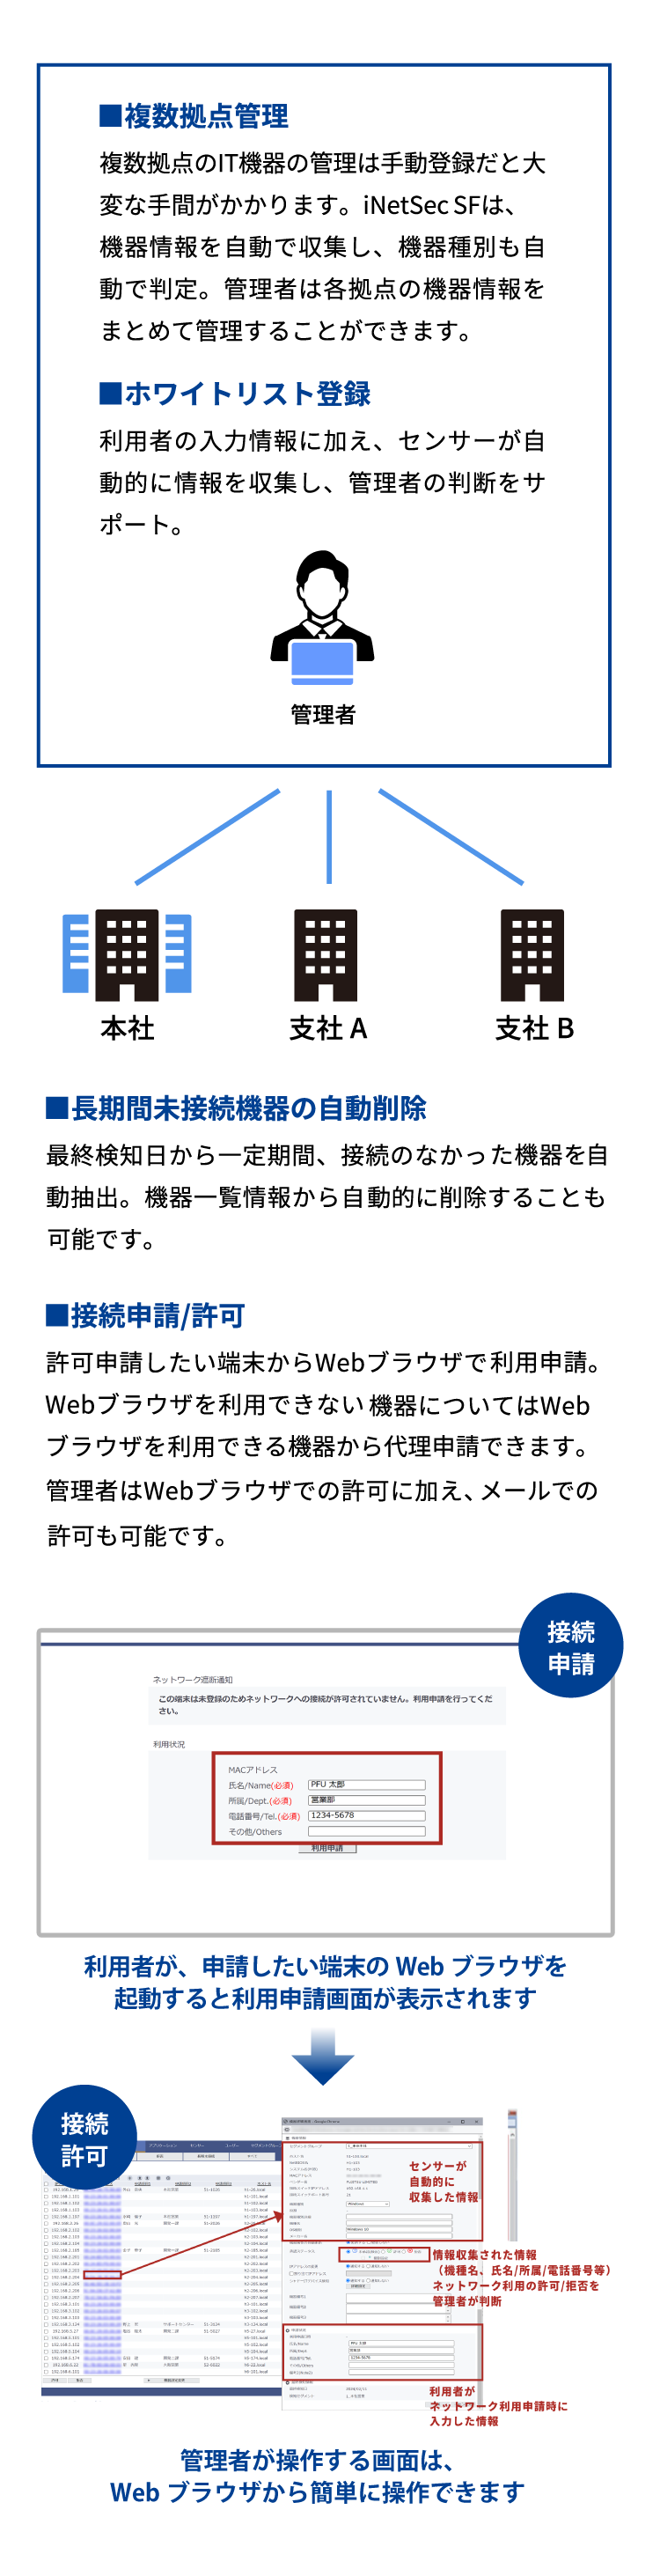
検知された端末の申請や許可、複数拠点の管理も簡単に実施する事が可能です。
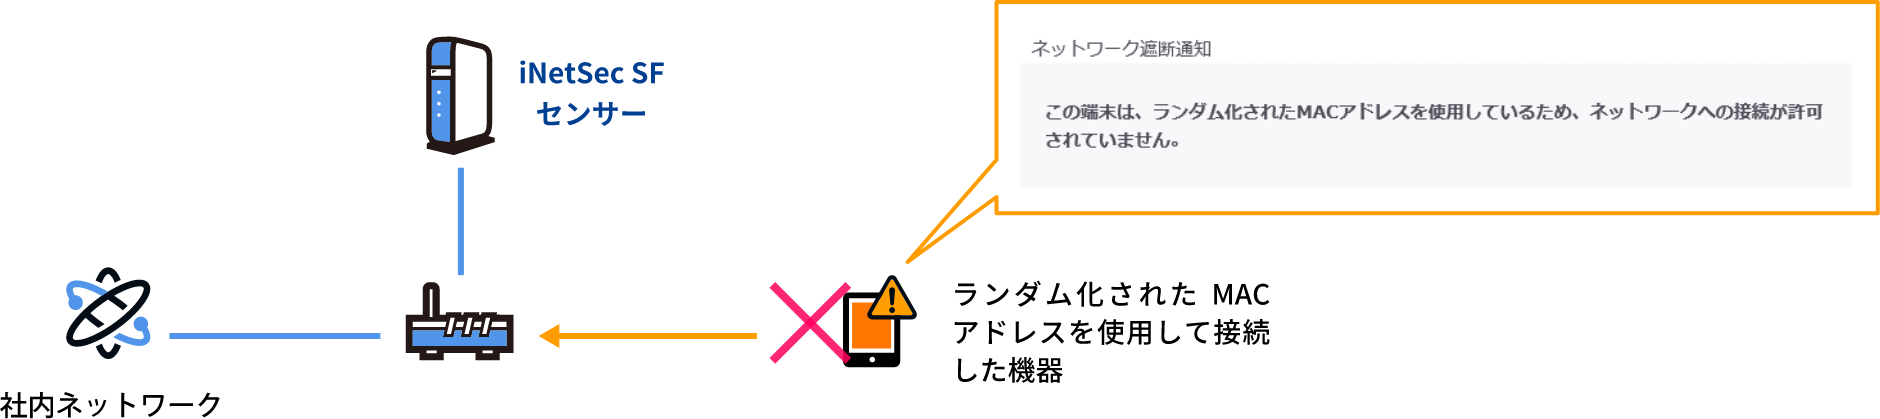
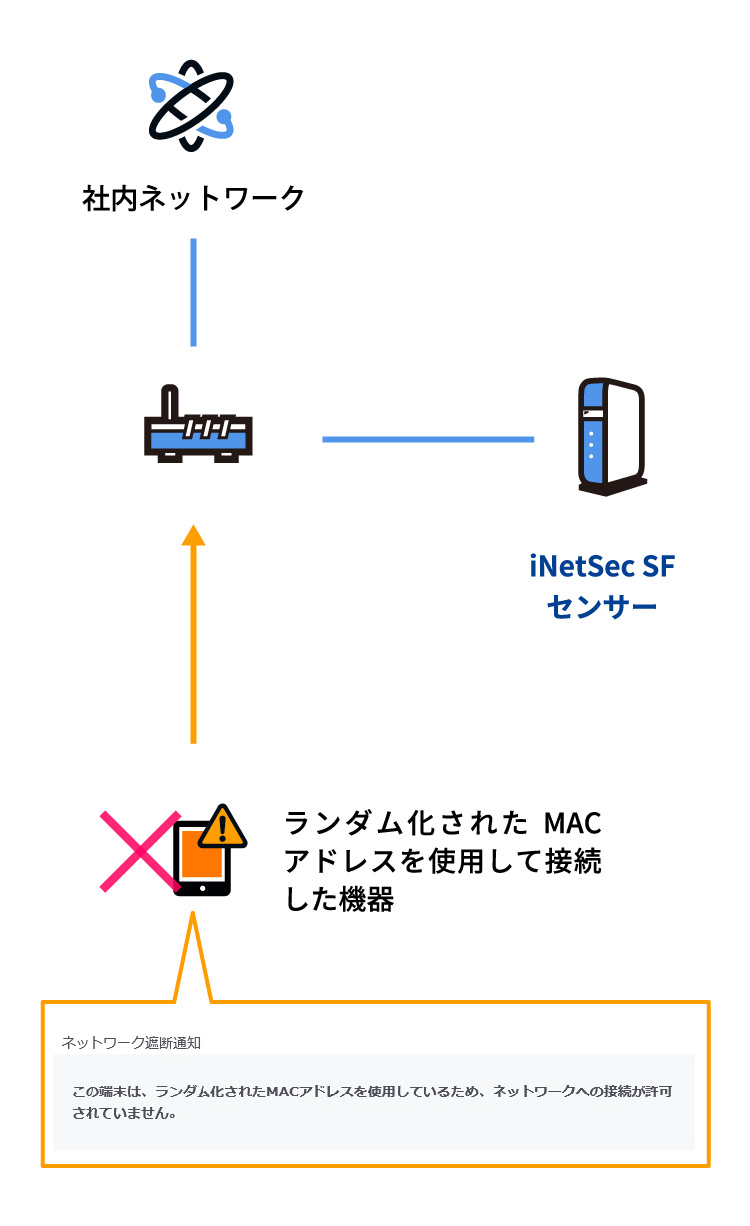
Wi-Fiネットワークへの接続時に、デフォルトでランダムなMACアドレスを使用して接続するスマートフォンが増えています。iNetSec SFなら、ランダム化されたMACアドレスを使用して接続した機器を把握し、遮断することができます。さらに、ランダムMACアドレス端末ユーザーへのアラートメッセージをカスタマイズして、機器固有のMACアドレス(グローバルアドレス)での接続を促すことが可能です。
複数人で共有して使われるIT機器も、専用ソフトを導入することなく製品単体で正確に自動検出することで、管理統制の運用負荷を大幅に削減します。
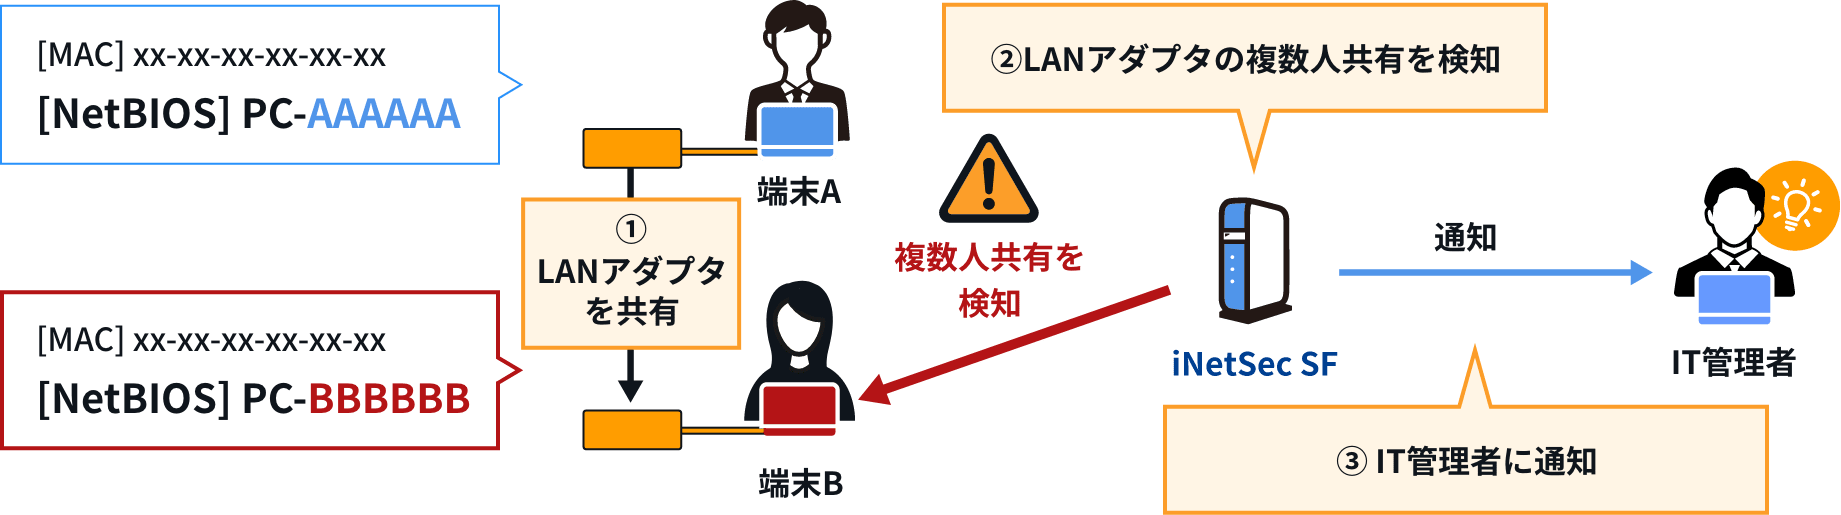
NetBIOS名など複数の要素で
機器個体を識別
複雑化するシャドーITも
漏れなく検知
ネットワーク利用の申請を行っている機器やネットワークに長期間未接続の機器など、IT管理者が把握すべき機器情報のあらゆる面をリアルタイムかつ一元的に把握することができます。
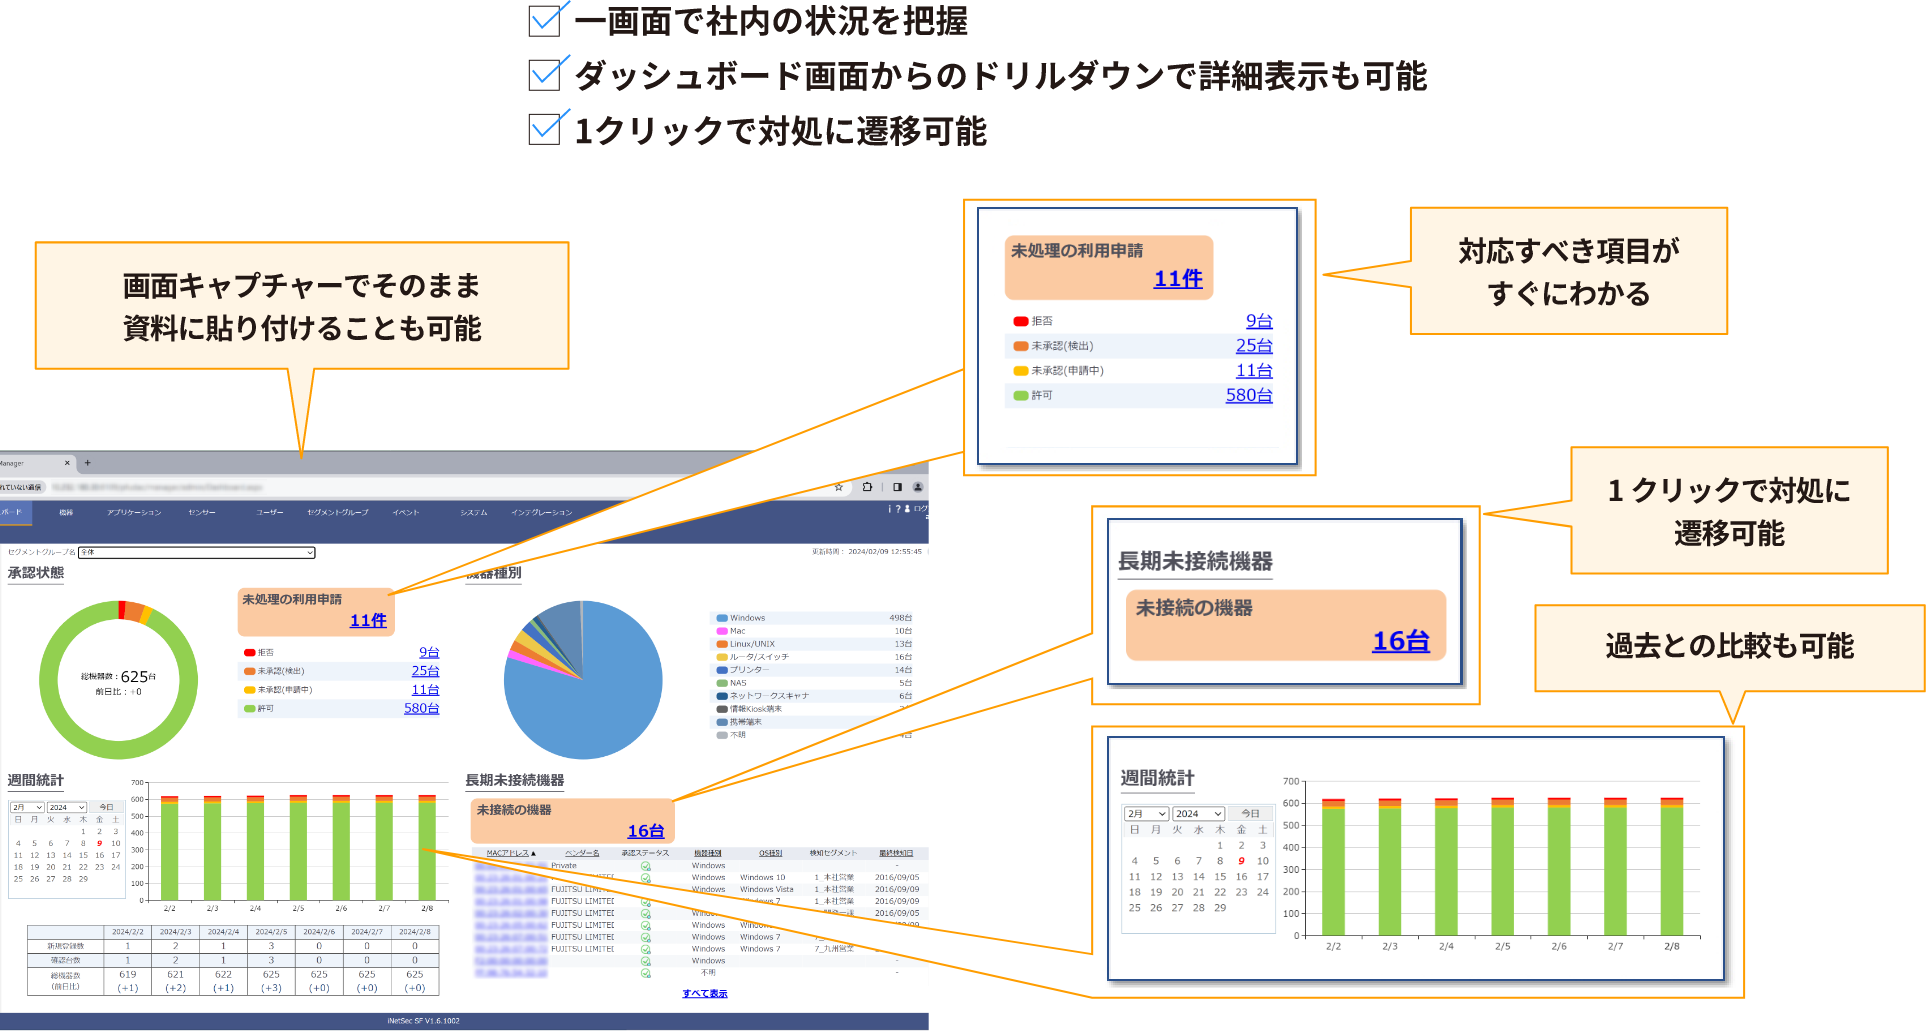
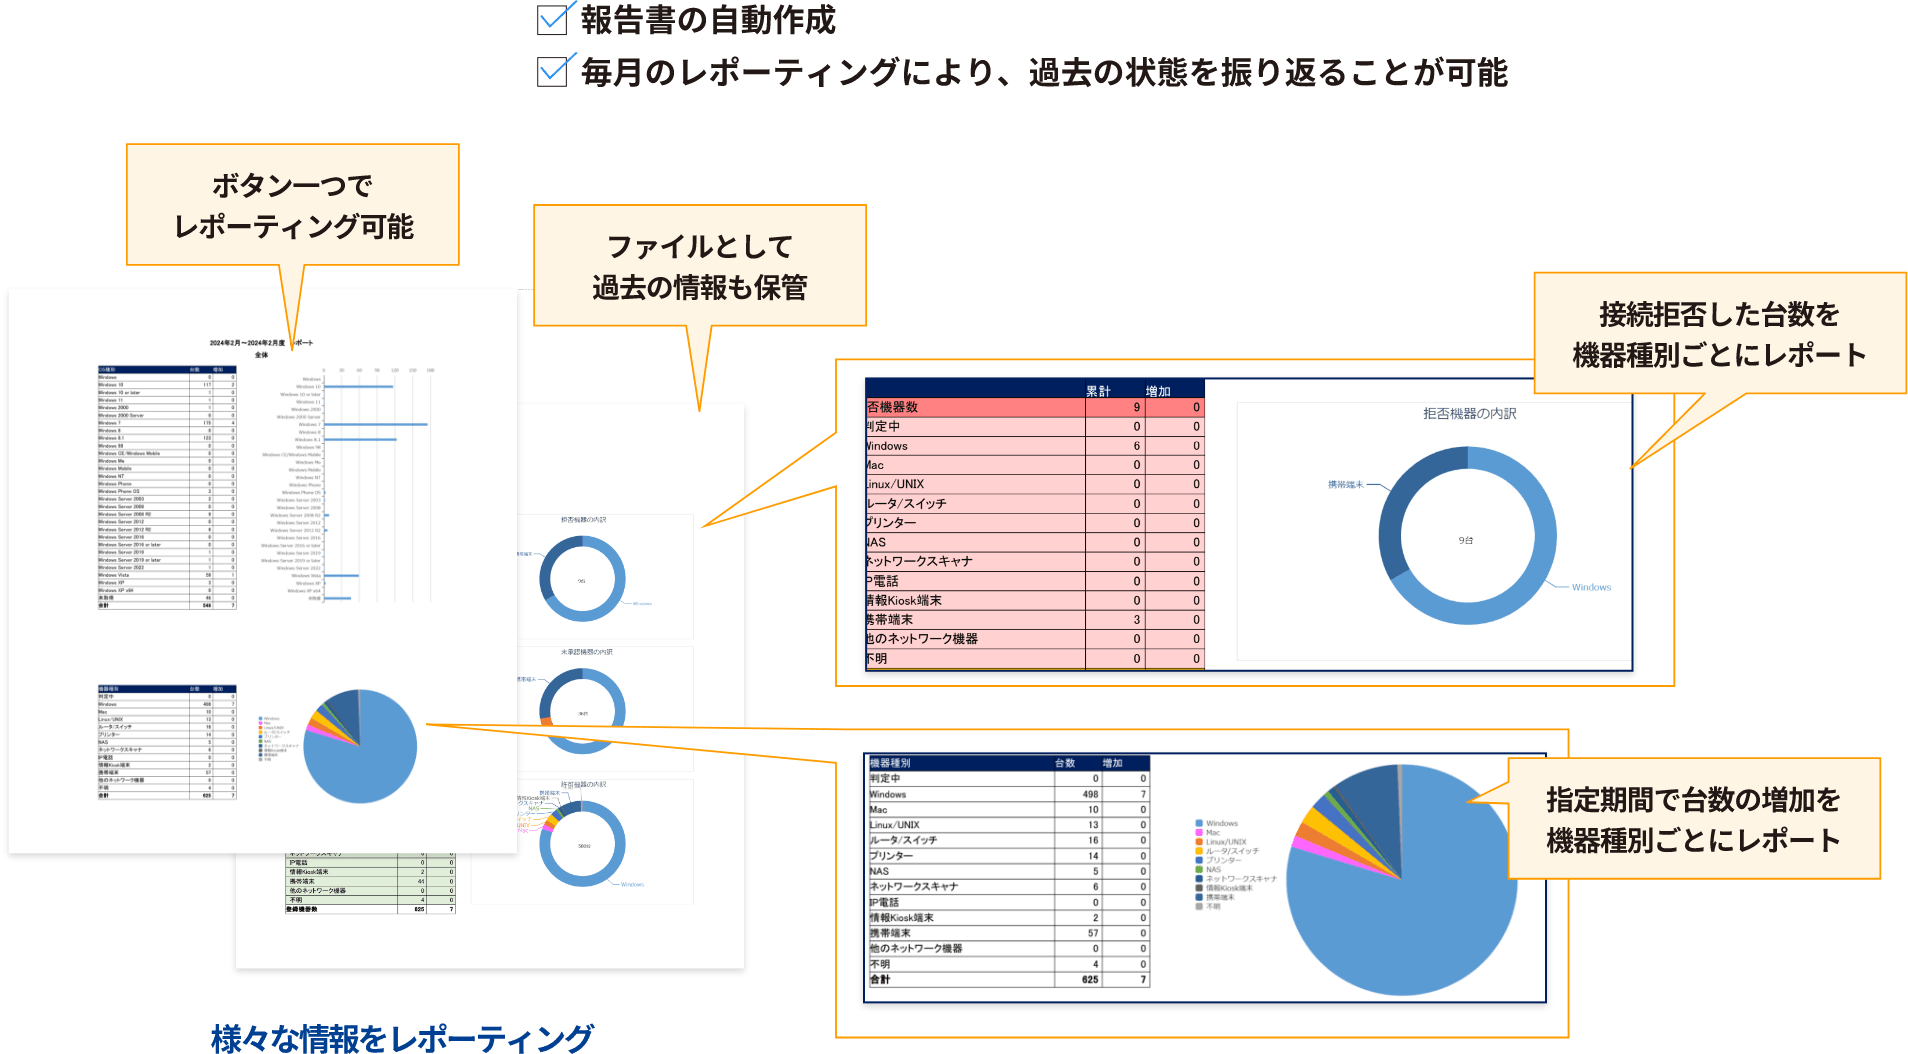
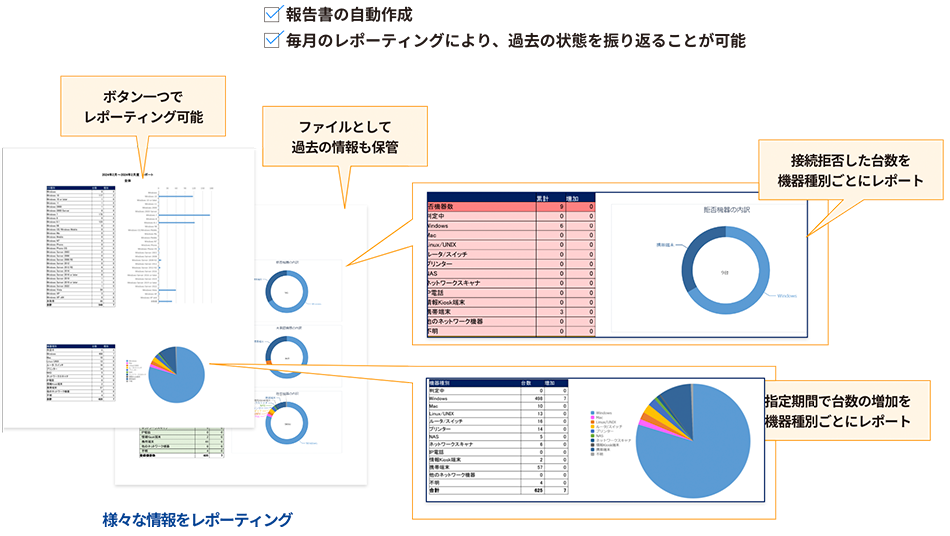
機器種別ごとの機器台数の変化を見える化し、レポート形式で確認できます。また、サポート切れOSの数や社内ネットワークに接続されている機器の数など、出力されたレポートをそのまま社内の月次報告書に利用でき、資料作成時間を削減することができます。
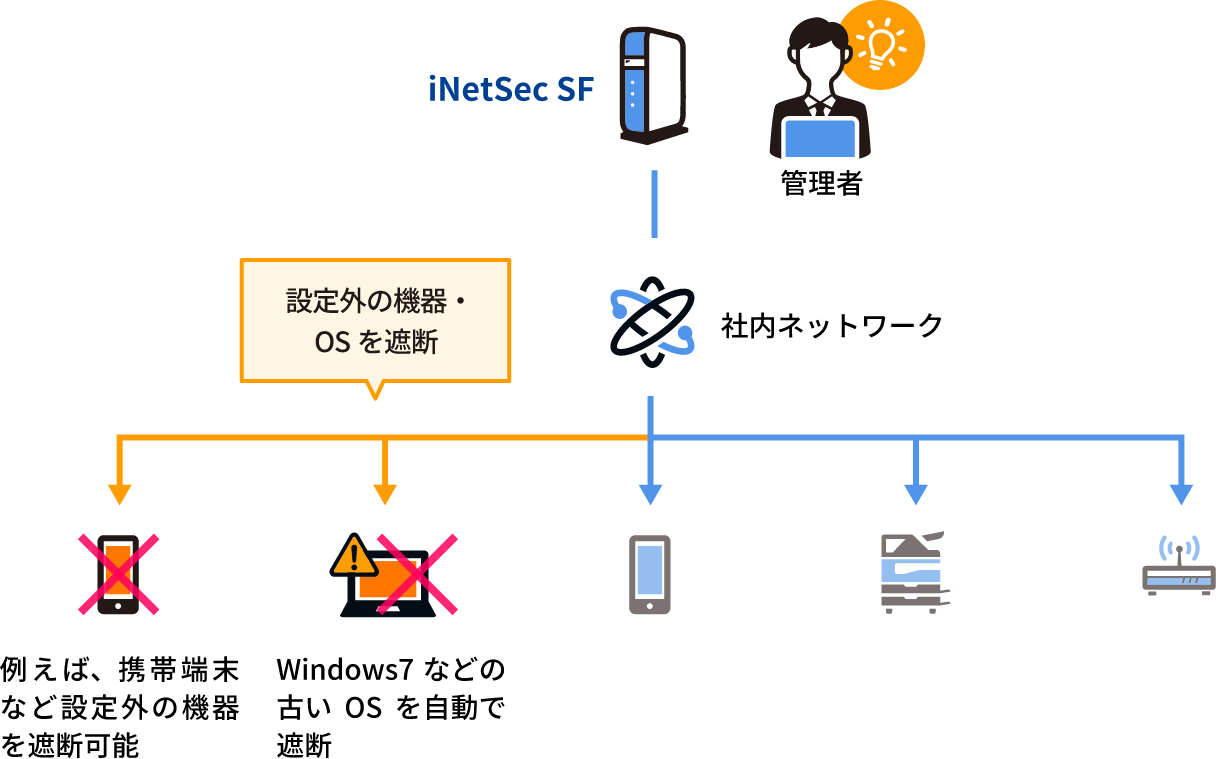
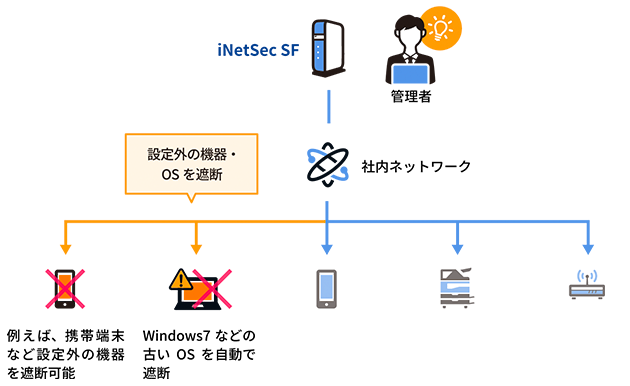
PC・スマートデバイス・複合機・IoT機器など社内ネットワークに接続しているすべての「IT機器」、「PCのOSのバージョン」を自動で判定。iNetSec SFが識別した機器種別やOS種別に応じて、機器にポリシーを自動設定できます。例えば、「携帯端末」を自動的に遮断したり、Windows 7などの古いOSを自動的に遮断できます。
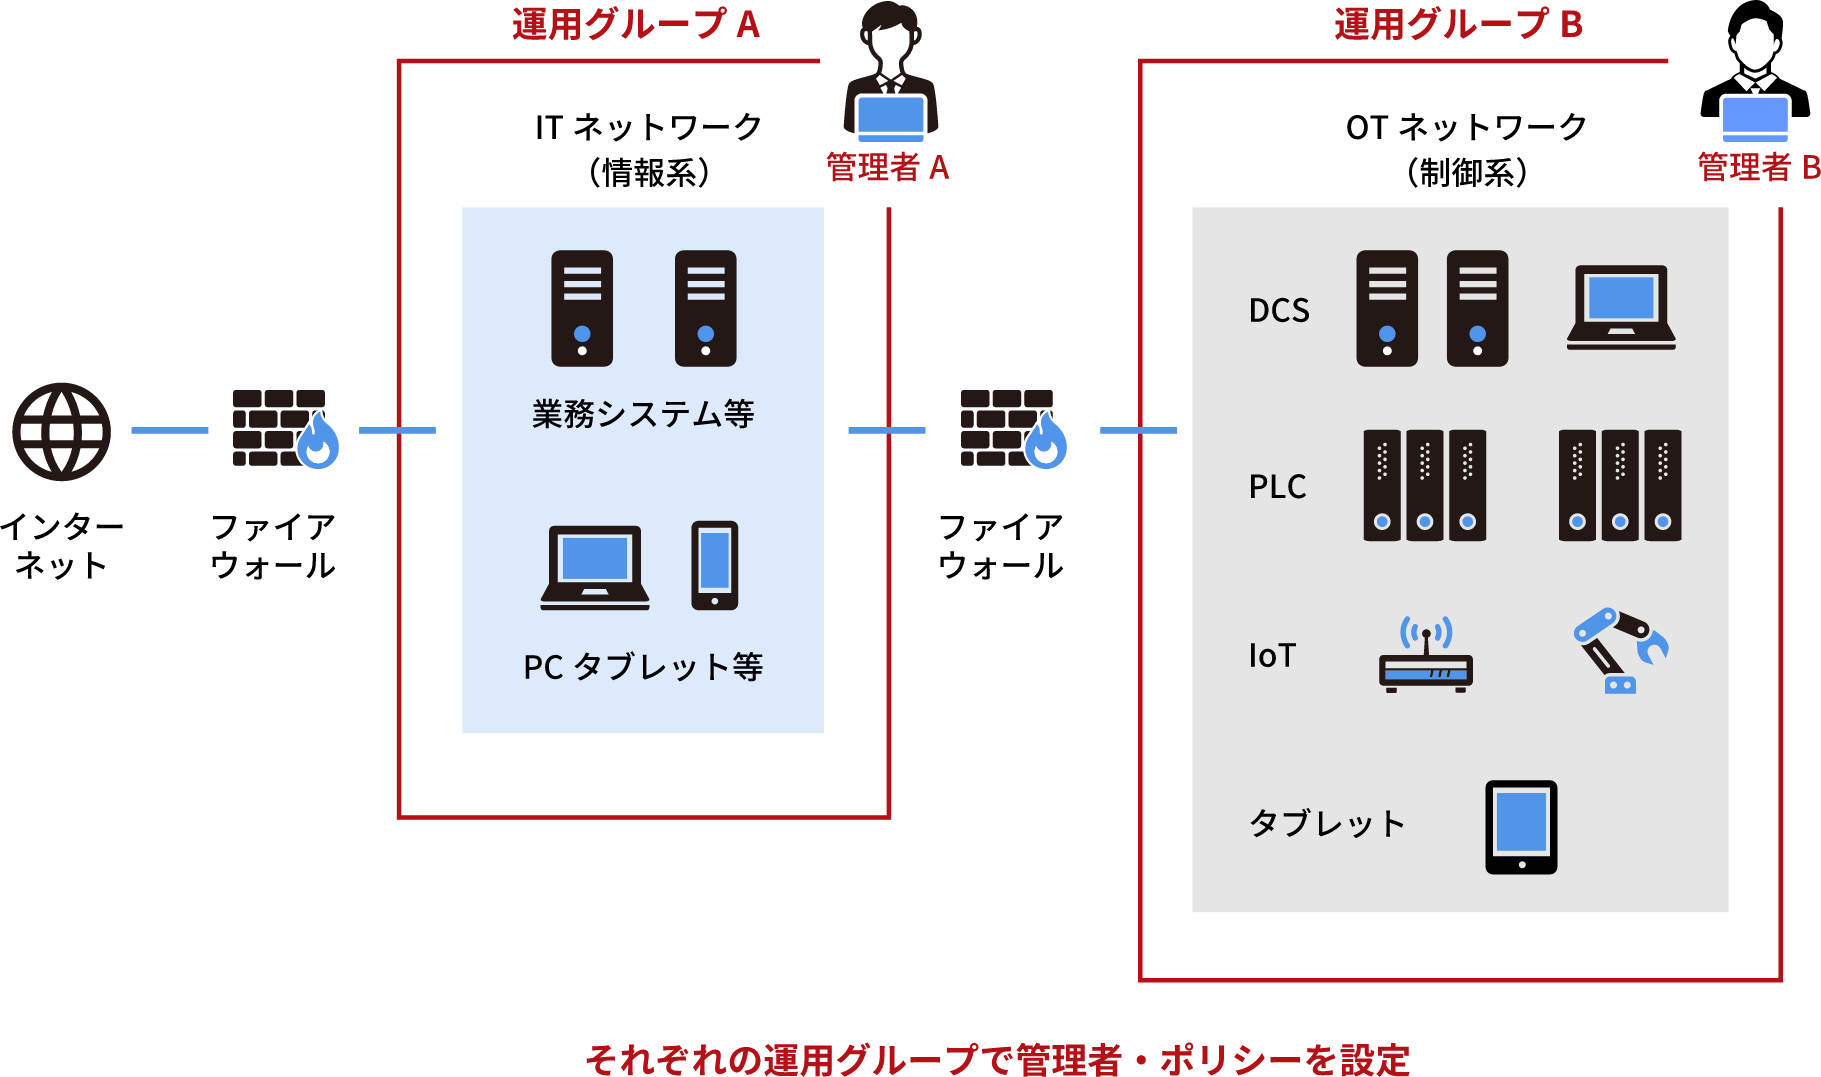
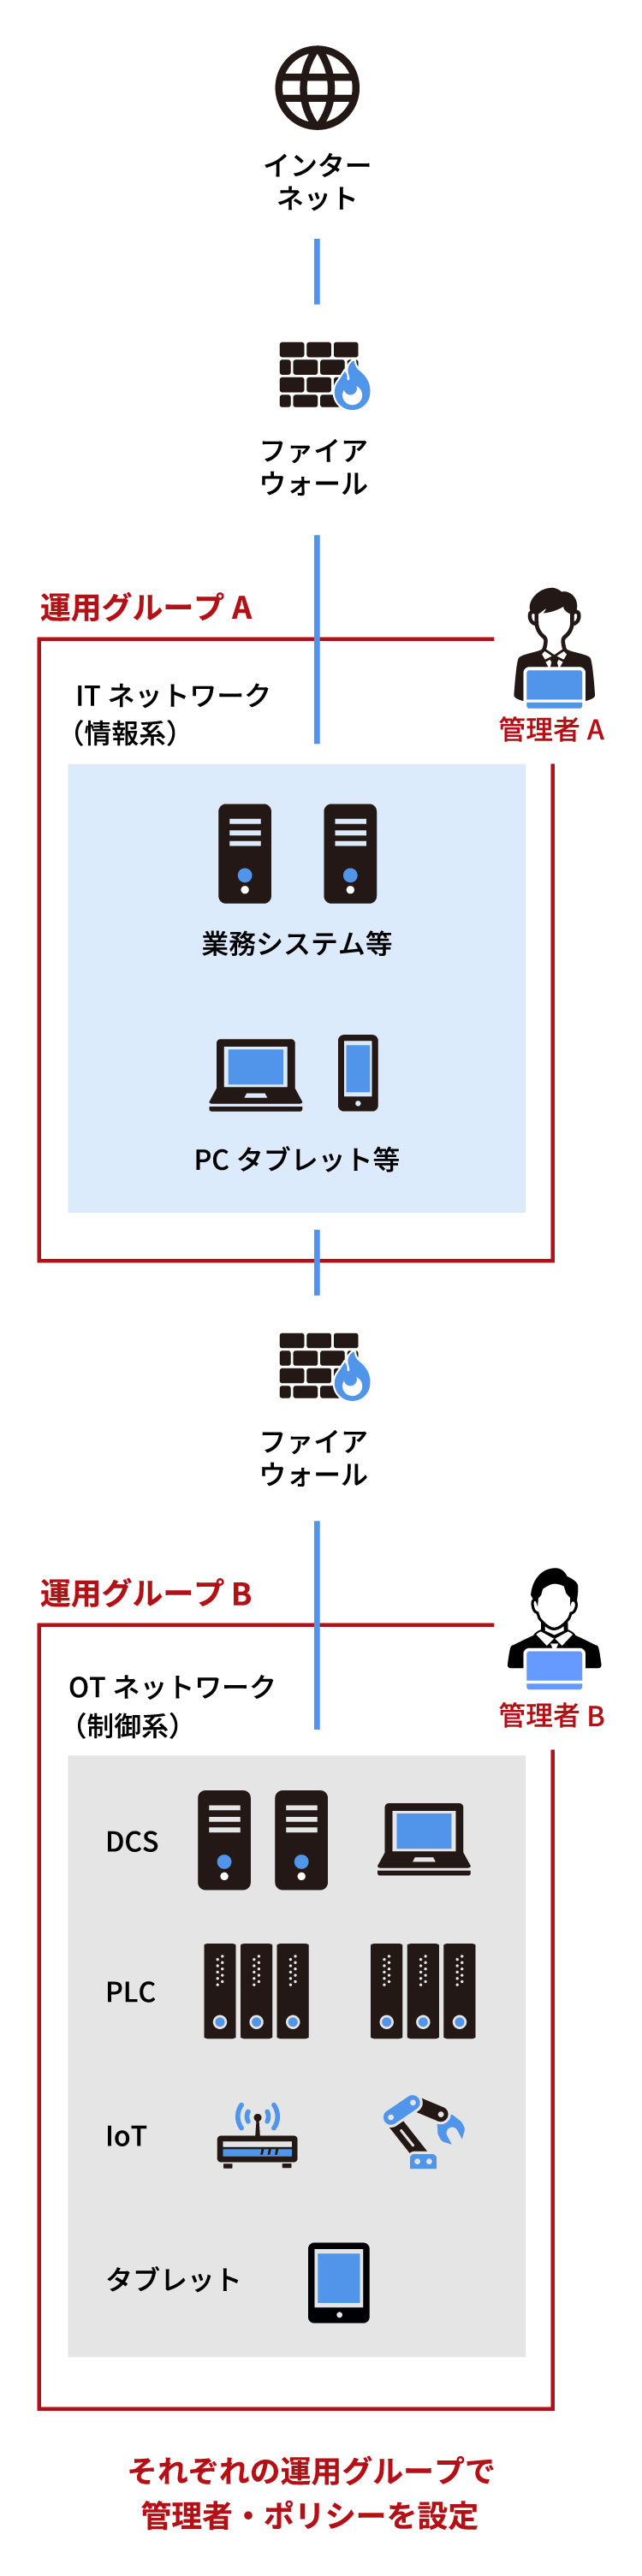
運用グループを切り分けて、管理者・ポリシーを設定可能。例えば、オフィスでは管理していない端末が接続されたら「遮断」、工場では管理していない端末が接続されても一旦「監視」して、端末をチェックして手動で遮断対象にする、のように運用グループごとのポリシー設定が可能です。 さらに、工場で許可された端末をオフィスでつなごうとしても接続できないなど、アクセス制御も運用グループごとに設定できます。現場ごとに柔軟に運用する管理体制にすることで、本部の管理者に負担をかけません。
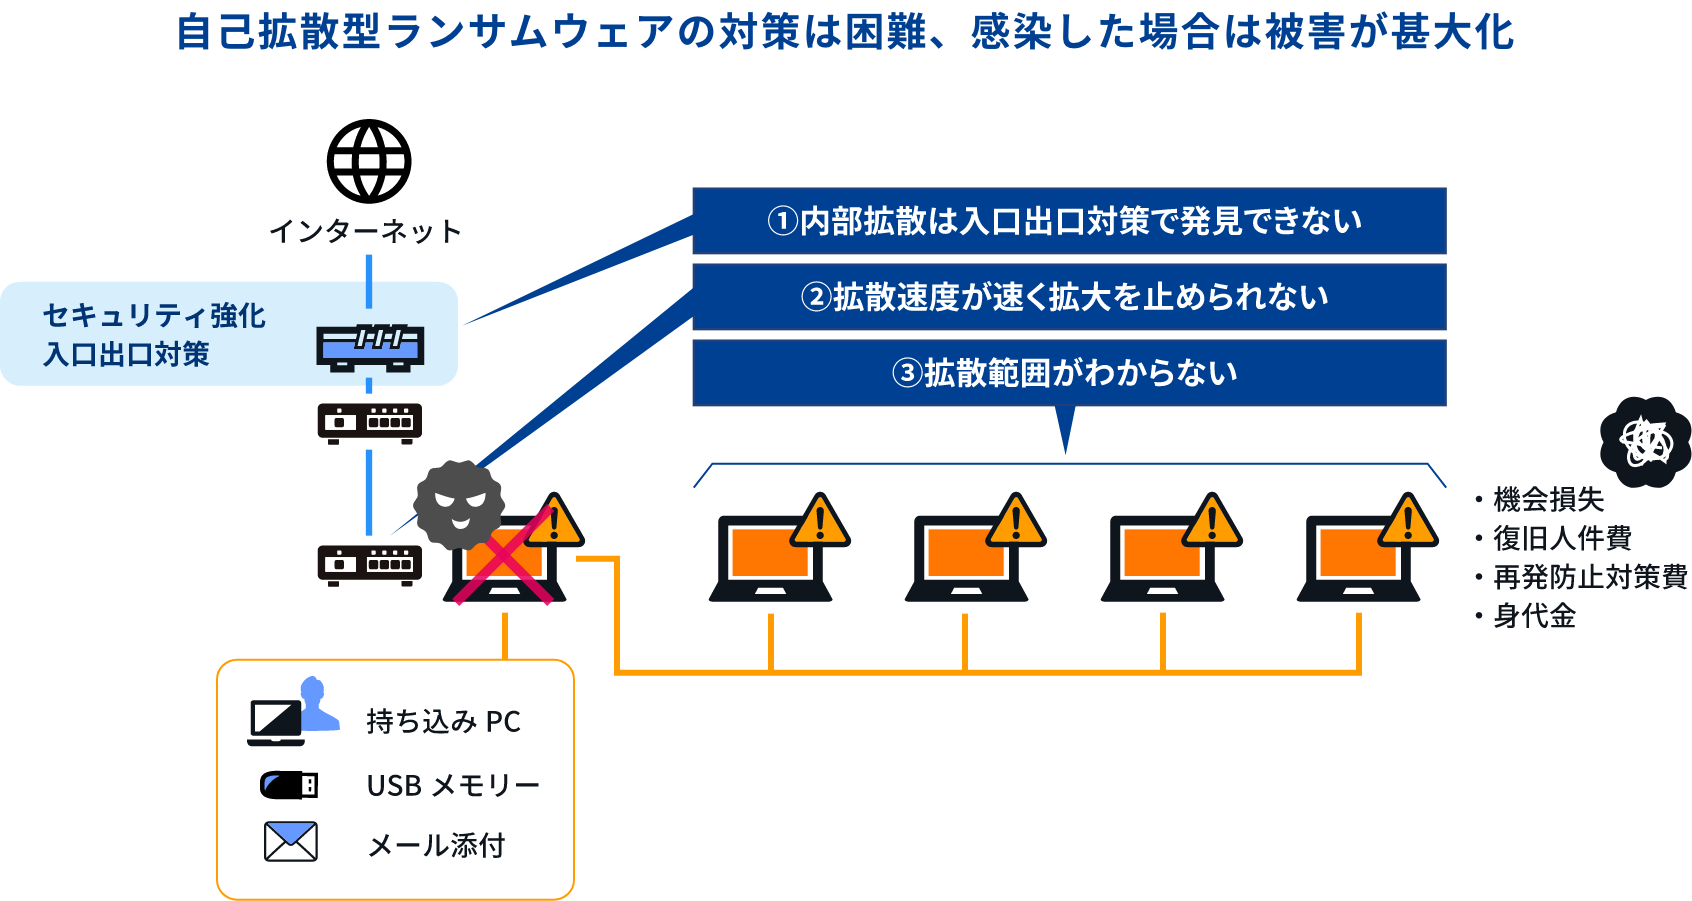
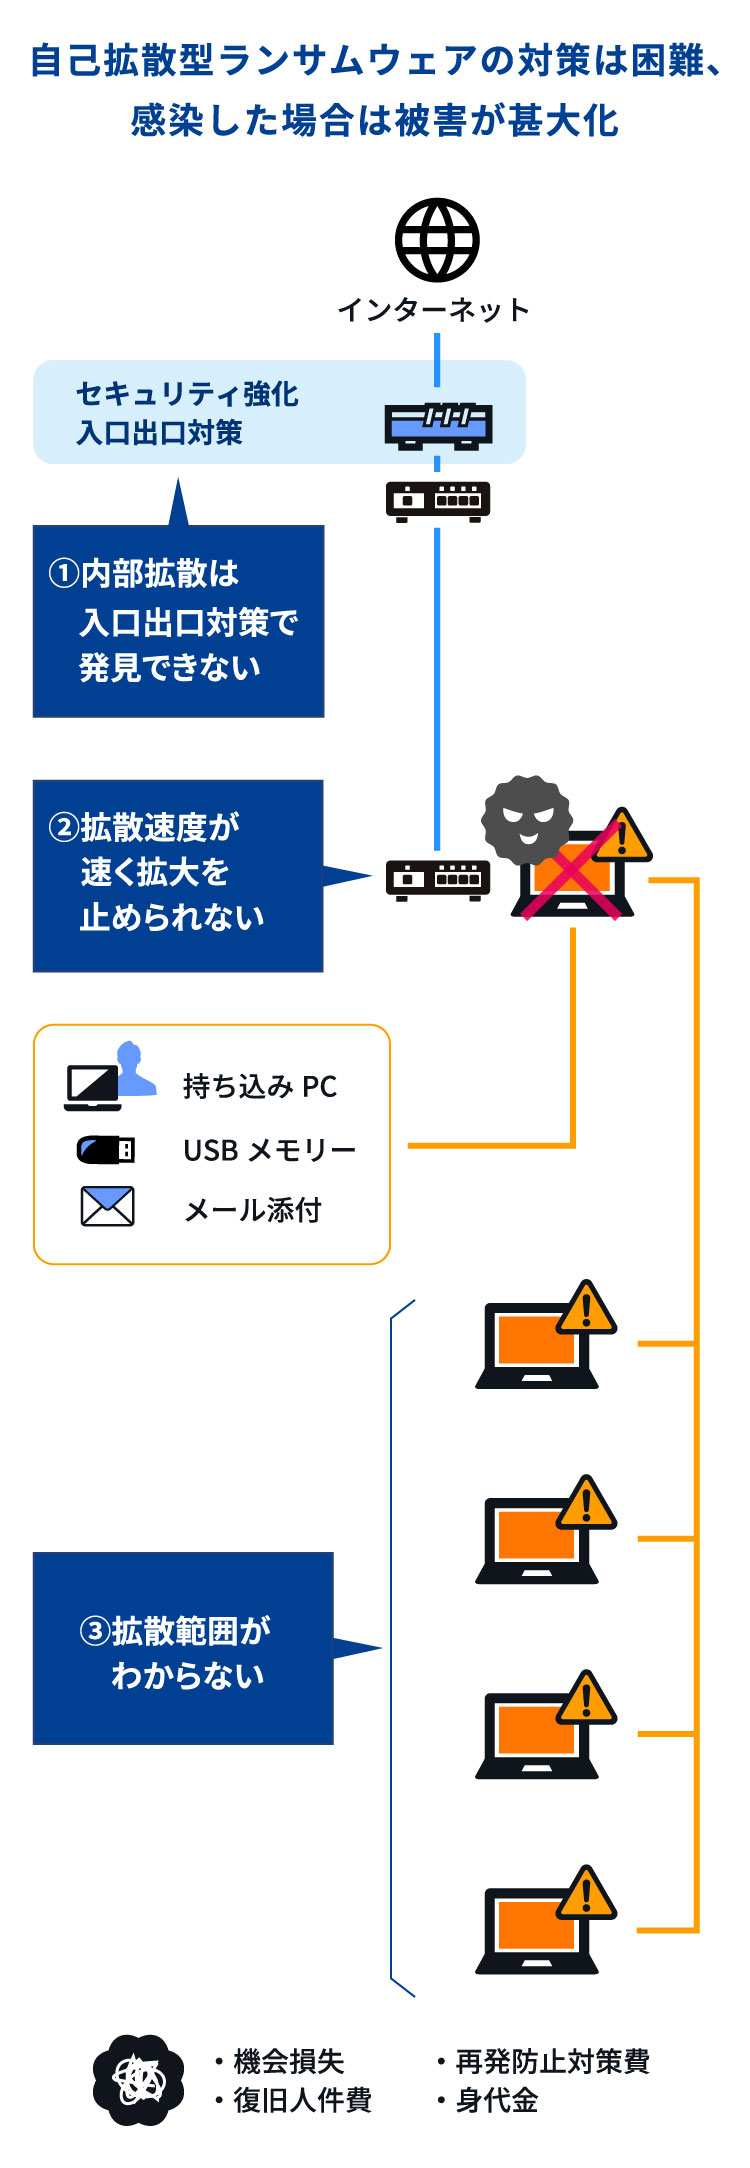
遠隔操作型マルウェアだけでなく、自己拡散型マルウェアにも対応
入口・出口対策で発見できない内部拡散を検知し感染端末を遮断します
マルウェア活動をリアルタイムに監視し、既知・未知のマルウェアに対しても通信の振る舞いで検知が可能。
感染端末を自動的に遮断することで被害を局所化します。
本追加機能は富士通株式会社の「IPCOM EX/EX2シリーズ」と連携する事が可能です。「iNetSec SF」がマルウェア感染端末を検知した時に収集したC&Cサーバ情報を基に、「IPCOM EX/EX2シリーズ」が、まだマルウェアに感染していない端末も含め、社内からC&Cサーバへ接続する通信を自動遮断します。これにより被害を最小限にとどめることが可能となります。
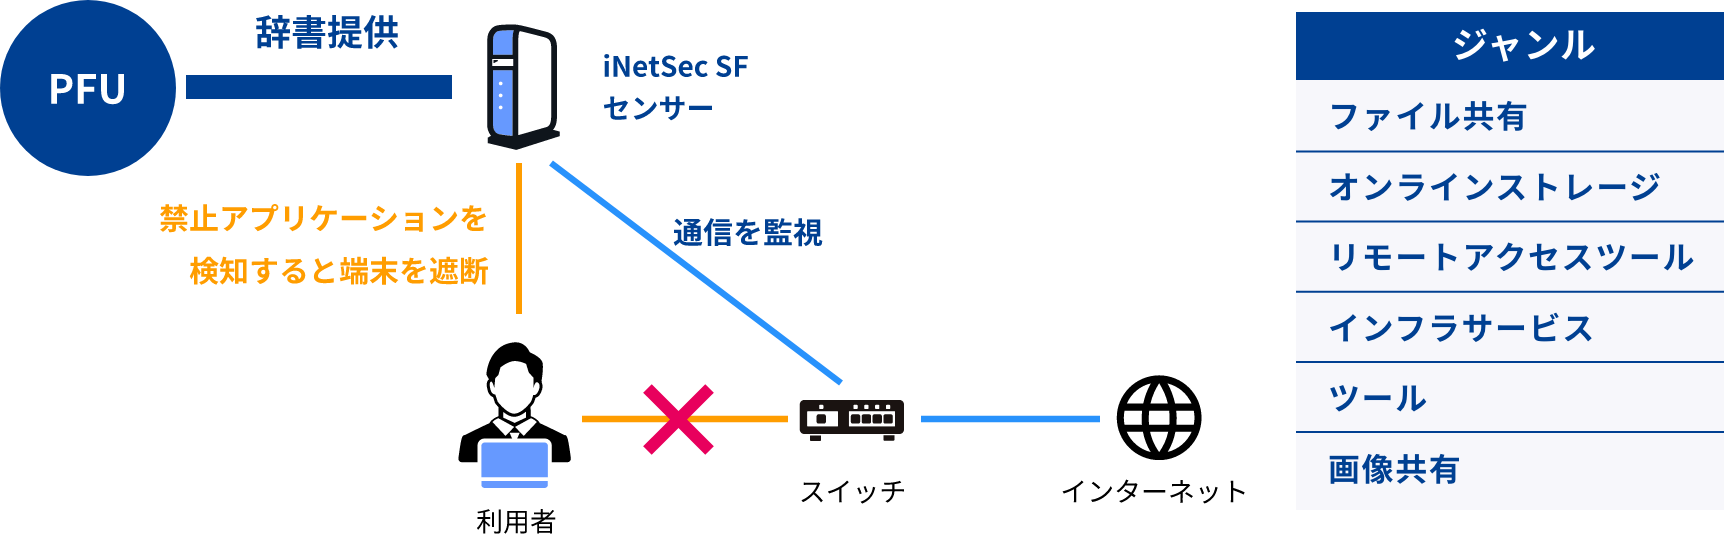
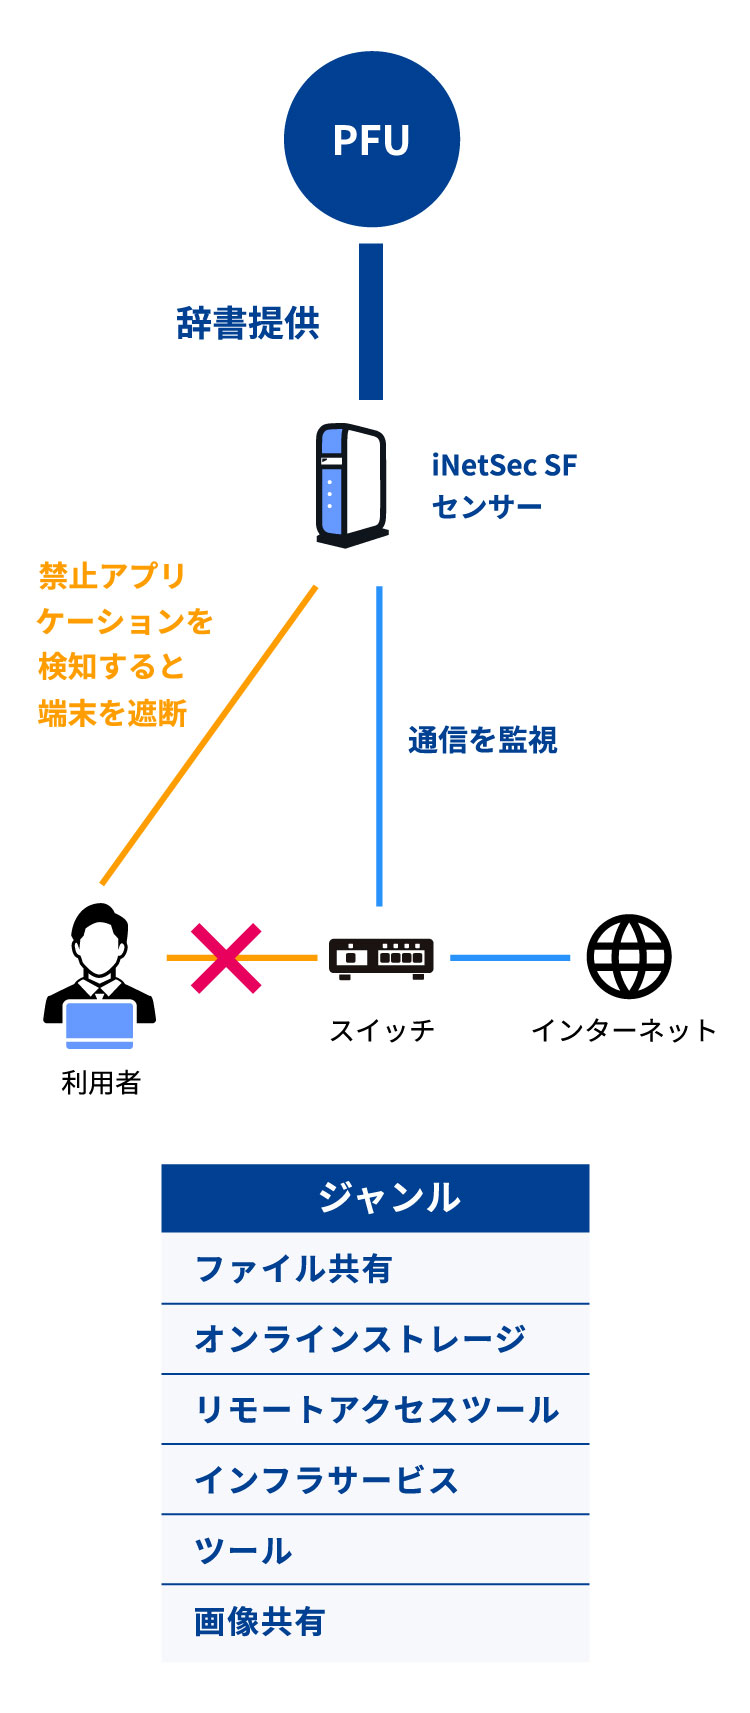
禁止アプリケーションを使用したIT端末を自動的に特定・遮断。
辞書提供で新しいアプリケーションにも追従!
ファイル共有やオンラインストレージなど、使用禁止アプリケーションを設定すると、
それらを使用したIT端末を検知し、自動的に遮断することができます。指定できるアプリケーションはPFUの辞書提供により、随時更新されます。
管理者が更新する手間を削減し、常に最新のセキュリティ対策をご利用いただけます。
※全てのアプリケーションの検出を保証するものではありません
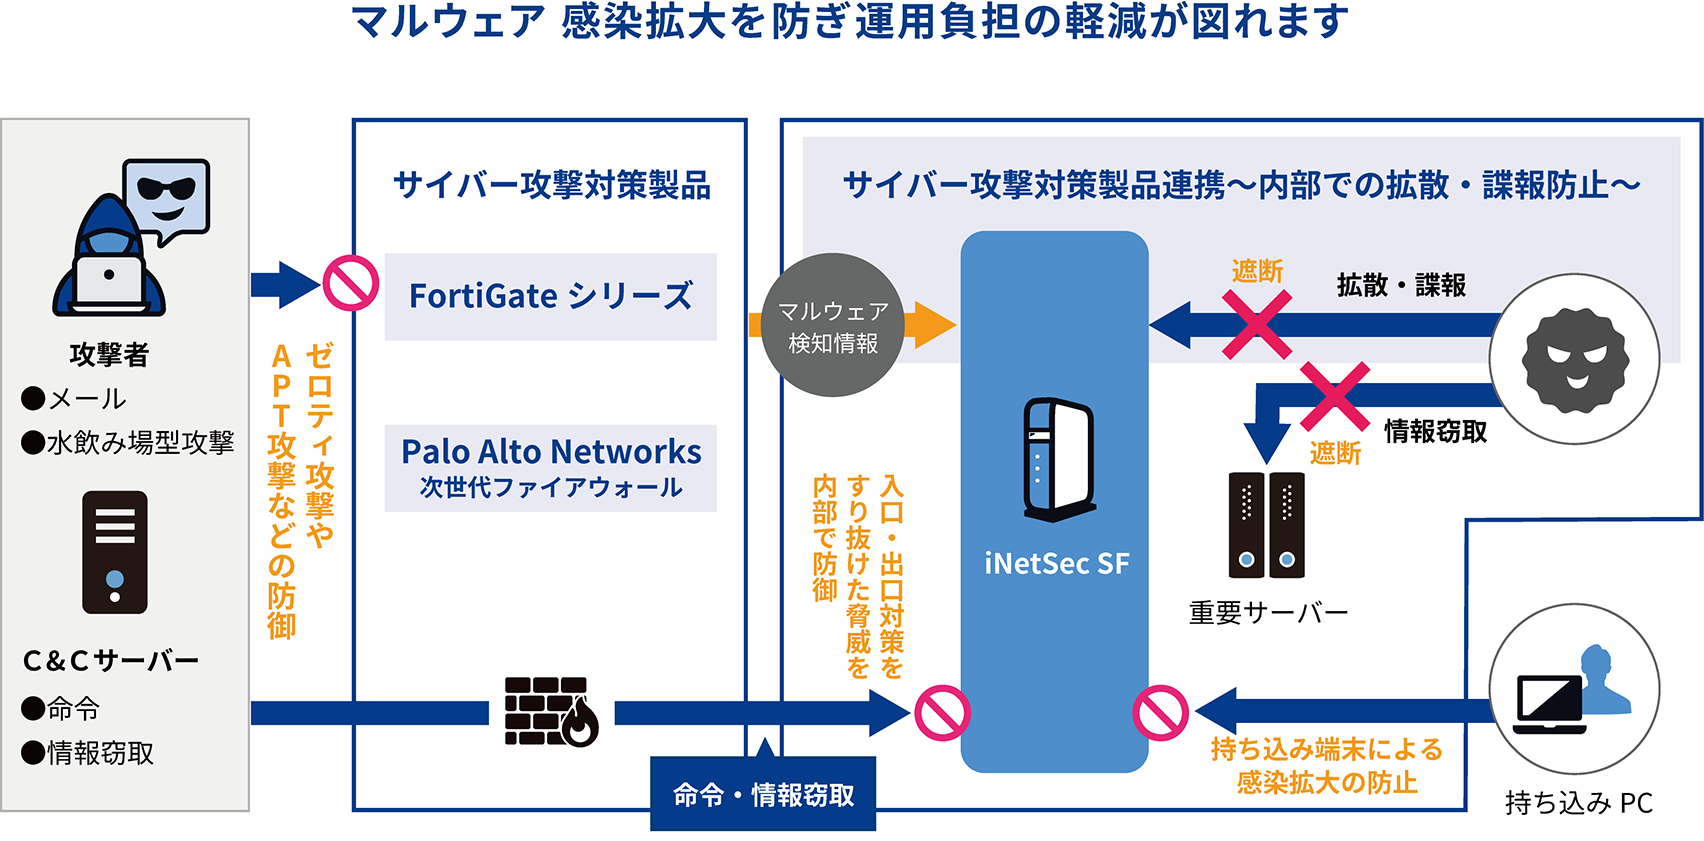
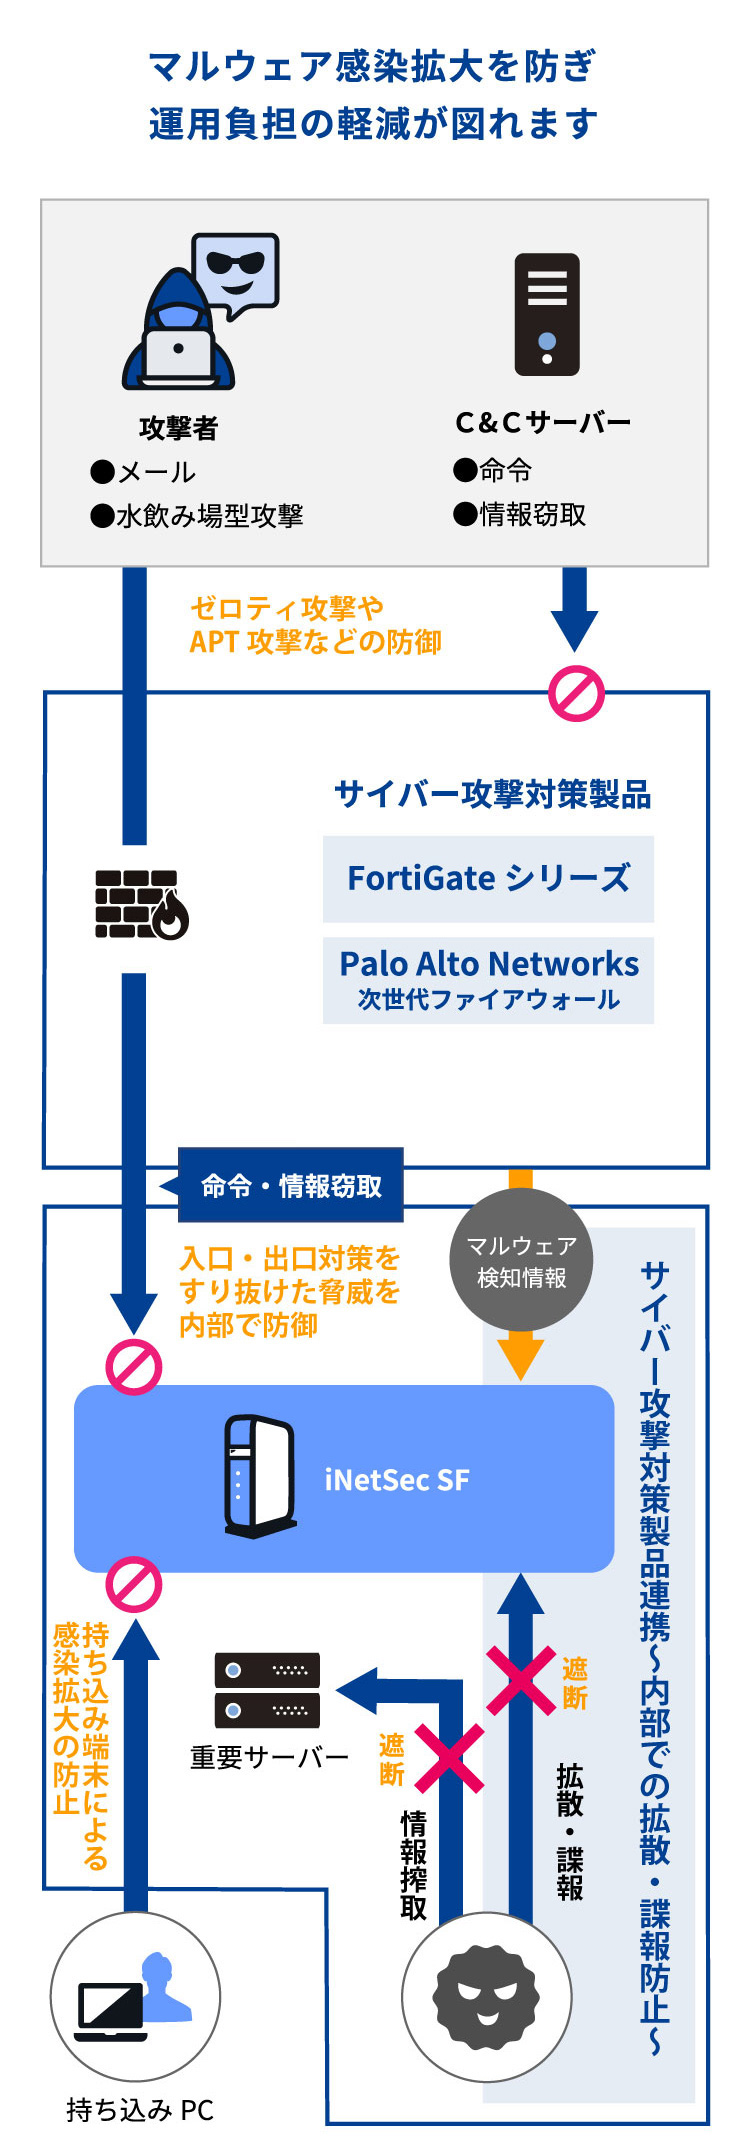
サイバー攻撃対策製品が検知したマルウェア感染端末を
iNetSec SFが自動遮断します
内部での拡散や諜報を防止し、マルウェアの感染拡大を防ぐと共に運用負担の軽減に貢献します。
他社サイバー攻撃対策製品による入口・出口対策をすり抜けた攻撃に対しても、内部で対応する多層防御が可能です。
FortiGateシリーズ
次世代ファイアウォール
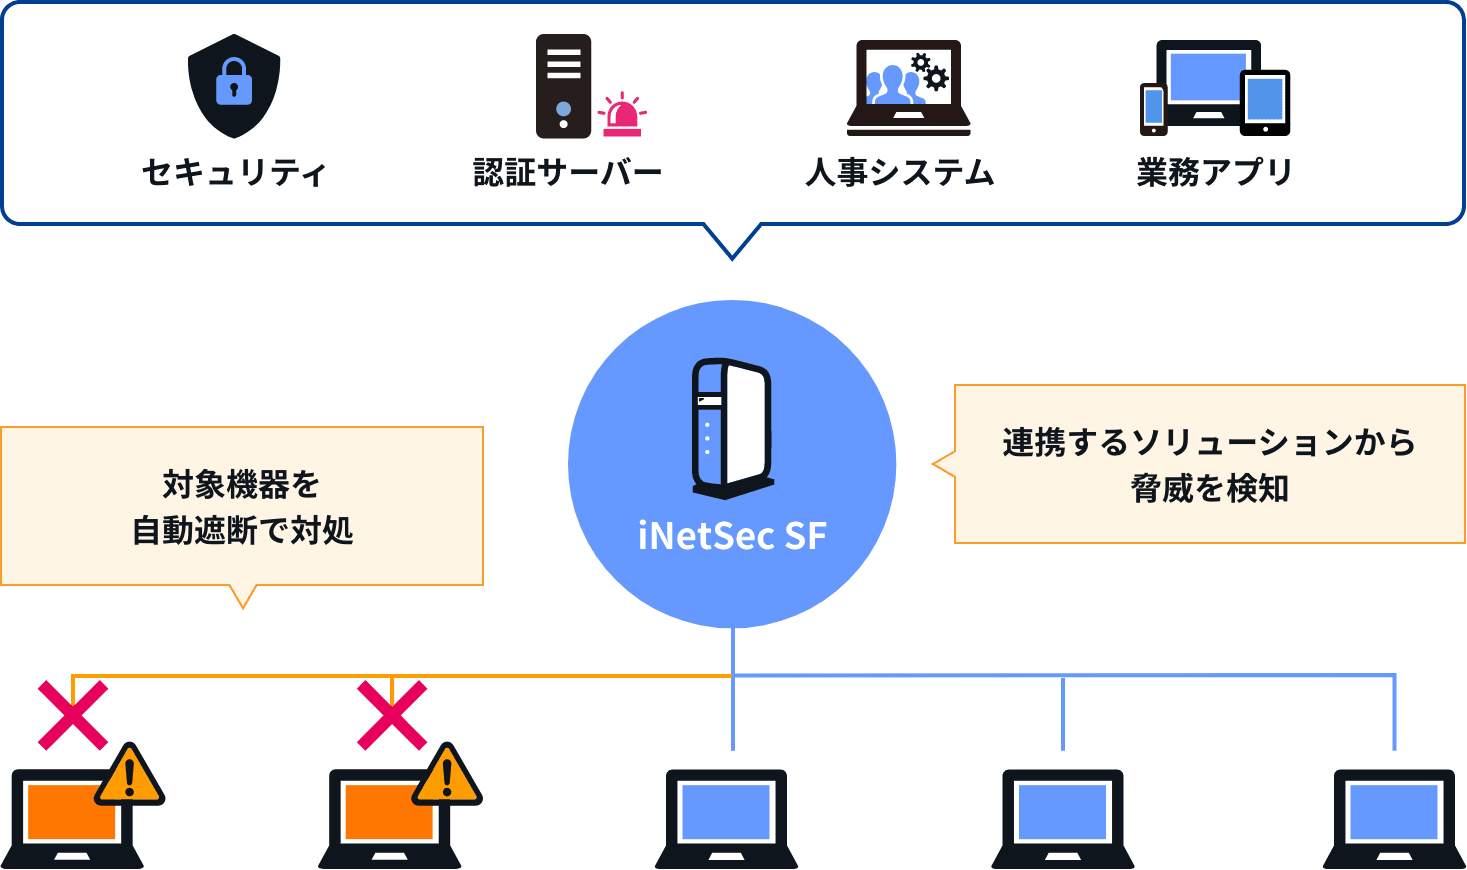
iNetSec SFが様々なソリューションと連携して
インシデント発生時の自動遮断による迅速対処を実現します
セキュリティ製品や業務アプリなど、
syslog通知が行えるさまざまな製品・ソリューションと連携した自動遮断ができるようになり、迅速な対処を実現します。
連携事例
連携製品の一部を動画でご紹介いたします。
※製品購入後のお問い合わせは、お手数ですがサポート問い合わせ窓口からお願いいたします。